Linux nel mondo reale: server, cloud, Android e supercomputer
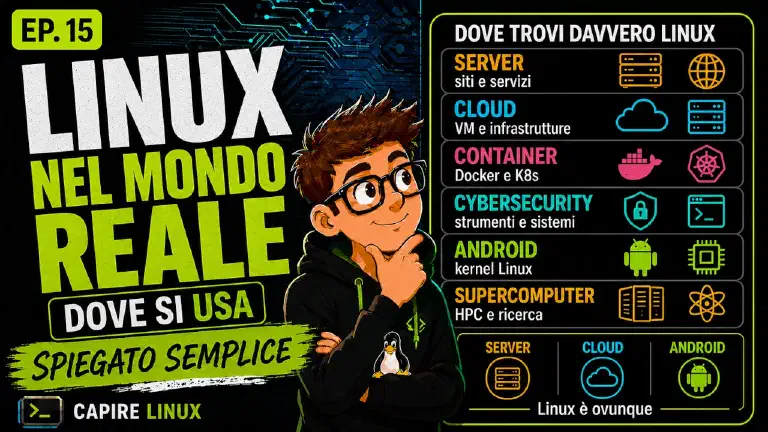
Scopri perché Linux è ovunque: server, cloud, container, Kubernetes, cybersecurity, Android, sistemi embedded e supercomputer. Una guida per capire dove viene usato Linux nel mondo reale.
Articoli collegati al tema Cybersecurity, raccolti in un archivio tematico utile per studio, approfondimento e navigazione interna.
Questa pagina raccoglie i contenuti del blog che condividono lo stesso argomento e ti aiuta a proseguire la lettura in modo coerente.
Scopri perché Linux è ovunque: server, cloud, container, Kubernetes, cybersecurity, Android, sistemi embedded e supercomputer. Una guida per capire dove viene usato Linux nel mondo reale.
Scopri cosa sono le vulnerabilità web, come funzionano SQL Injection, XSS, CSRF, Man-in-the-Middle, DDoS e zero-day, e quali strategie usare per proteggere applicazioni, dati e servizi online.
Scopri come funzionano phishing, social engineering, credential stuffing e attacchi alle password, e come proteggere account, dati personali e identità digitale con MFA, password manager e buone pratiche.
Scopri come funziona la rete su Linux: schede di rete, driver, interfacce, indirizzi IP, gateway, DNS, socket, porte, routing, netfilter e firewall spiegati semplice.
Scopri cosa sono le minacce informatiche, come funzionano malware, virus, worm, trojan e ransomware, e quali strategie adottare per proteggere dati, account e dispositivi.
Scopri i principi di base del calcolo quantistico capendo in che modo i computer quantistici sono diversi da quelli tradizionali. Analizziamo le implicazioni concrete per la sicurezza dei dati e della comunicazione digitale.
Il futuro della **cybersecurity** si presenta con nuove sfide, dall'**IoT** all'**AI generativa**, dalla **cyberwarfare** ai rischi geopolitici. È essenziale adottare pratiche quotidiane di sicurezza digitale e diffondere la cultura della protezione. Conoscere le minacce è il primo passo per costruire un **futuro digitale sicuro**.
La **cyberconsapevolezza** è essenziale per proteggersi dalle minacce informatiche. Conoscere i rischi, aggiornare costantemente i dispositivi e mantenere una vigilanza attiva sono passi cruciali per prevenire attacchi. In questo video, esploreremo l'importanza di una cultura della sicurezza digitale e come affrontare le sfide future.
Il credential stuffing è un attacco informatico che sfrutta credenziali rubate per accedere a più servizi online. In questo articolo spieghiamo cos'è, come funziona e perché è in forte crescita, analizzando dati reali e offrendo spunti per riconoscere e prevenire questa minaccia sempre più diffusa.
L'Internet of Things (IoT) offre numerosi vantaggi, ma espone anche a rischi significativi per la privacy e la sicurezza. In questo articolo esploriamo le minacce legate ai dispositivi connessi, le migliori pratiche per proteggerli, e le soluzioni avanzate per garantire una difesa efficace. Uno sguardo anche alle normative future.
L’articolo esplora le principali minacce informatiche legate all’IoT, analizzando le vulnerabilità più comuni, i malware più noti come Mirai e VPNFilter, e le gravi conseguenze economiche e sociali. Una guida essenziale per comprendere perché l’Internet of Things è un bersaglio così attraente per i cybercriminali e come difendersi.
L'articolo esplora le **insider threats**, spiegando come prevenirle, monitorarle e rispondere efficacemente a queste minacce. Vengono analizzate le **strategie di prevenzione**, le tecnologie di **monitoraggio** come **UEBA** e **DLP**, e come gestire un **incidente di sicurezza** attraverso il piano di risposta e il ruolo del CERT interno.
Le insider threats rappresentano una delle minacce più pericolose per aziende e organizzazioni. Scopri cosa sono, le loro tipologie e alcuni casi reali di attacchi interni che hanno causato danni enormi. Analizziamo perché sono difficili da rilevare e come proteggere i dati sensibili da queste minacce.
Scopri i casi di attacchi riusciti come SQL Injection, XSS e CSRF e le migliori pratiche per proteggere le applicazioni web. Impara come difendere i tuoi dati e applicazioni da vulnerabilità comuni attraverso validazione, prepared statements e altre tecniche di sicurezza avanzate.
Il Cross-Site Scripting (XSS) e il Cross-Site Request Forgery (CSRF) sono due degli attacchi più diffusi alle applicazioni web. Questo articolo spiega come funzionano, quali danni possono causare e quali misure adottare per proteggere siti e utenti da queste pericolose vulnerabilità informatiche.
Scopri cos'è la SQL Injection, come funziona e le sue diverse tipologie di attacco, come in-band, inferential e out-of-band. Impara come proteggere le tue applicazioni web utilizzando le best practices come query preparate e validazione dell'input per evitare vulnerabilità critiche.
Scopri cosa sono gli attacchi Man-in-the-Middle (MITM) attraverso esempi pratici come il furto di credenziali, ARP Spoofing e DNS Spoofing. Impara le migliori difese, come HTTPS, VPN, DNSSEC, e come proteggerti da attacchi MITM su reti Wi-Fi non sicure. Una guida completa alla sicurezza online.
Un attacco **Man-in-the-Middle (MITM)** consente a un malintenzionato di intercettare e manipolare comunicazioni online. Le tecniche comuni includono **ARP Spoofing**, **DNS Spoofing**, **HTTPS Stripping** e **Wi-Fi Eavesdropping**. Proteggersi è fondamentale, usando misure come **VPN** e connessioni sicure HTTPS.
Gli attacchi zero-day rappresentano una delle minacce più insidiose della cybersecurity. Questo articolo esplora alcuni dei più famosi exploit zero-day, come Stuxnet e gli attacchi a Microsoft Exchange, e fornisce strategie efficaci per proteggersi, dalle patch di sicurezza ai sistemi avanzati di rilevamento delle minacce.
Le vulnerabilità zero-day sono falle di sicurezza sconosciute agli sviluppatori e sfruttate dagli hacker prima che venga rilasciata una patch. Questo articolo spiega cosa sono, come vengono scoperte e vendute nel dark web, le tecniche di attacco più comuni e le difficoltà nella difesa contro queste minacce informatiche.
Gli attacchi DDoS minacciano la stabilità di siti web e servizi online. Questo articolo esplora le strategie di **mitigazione** e **prevenzione**, analizzando soluzioni come **filtraggio del traffico, CDN, rate limiting e servizi di protezione DDoS**. Difendersi è essenziale per garantire la sicurezza e la continuità operativa nel mondo digitale.
Gli attacchi DDoS (Distributed Denial of Service) sovraccaricano i server con richieste, mettendoli offline. Questo articolo esplora il funzionamento degli attacchi, le loro tipologie (volumetrici, di esaurimento risorse, applicativi) e esempi storici come Dyn e l’Estonia. In futuro, tratteremo le strategie di difesa contro questi attacchi.!
Il phishing e il social engineering sono tra le minacce informatiche più diffuse. Scopri come riconoscerli e difenderti con strategie efficaci. Dalla verifica delle email sospette alla protezione dei tuoi dati, segui questi consigli per navigare in sicurezza e proteggere le tue informazioni sensibili online.
Il social engineering è una tecnica utilizzata dagli hacker per manipolare le persone e ottenere informazioni sensibili. Attraverso metodi come pretexting, baiting, vishing e CEO fraud, gli attacchi psicologici sono sempre più comuni. Scopri come proteggerti e difenderti da queste minacce informatiche.
Il phishing è una truffa informatica che mira a rubare dati sensibili tramite email, SMS o chiamate fasulle. Gli hacker fingono di essere enti affidabili per ingannare le vittime. Riconoscere segnali sospetti e adottare buone pratiche di sicurezza è essenziale per proteggersi da questi attacchi sempre più sofisticati.
Il ransomware è una minaccia informatica in continua evoluzione, con impatti devastanti su aziende e privati. Questo articolo esplora la sua storia, il funzionamento, le tecniche di difesa e le migliori strategie per proteggersi. Viene anche esaminato il ruolo crescente della cooperazione internazionale nella lotta contro gli attacchi.
Il malware è una minaccia crescente che colpisce dispositivi e reti informatiche. Virus, worm e trojan operano in modi diversi per infettare sistemi e sottrarre dati. Comprendere le loro differenze e adottare strategie di sicurezza efficaci è essenziale per proteggersi da attacchi informatici sempre più sofisticati.
Le minacce informatiche includono malware, phishing e attacchi hacker, mettendo a rischio dati personali e aziendali. La crescente digitalizzazione amplifica i pericoli, rendendo essenziale adottare misure di sicurezza efficaci. Protezione tramite software aggiornati, password robuste e consapevolezza degli utenti sono fondamentali per difendersi dalle minacce digitali sempre più sofisticate.